2026年10月23日時点の情報
2026年10月21日、PHPの開発元は、Webサイトの安全性に関わる重大な脆弱性2件を公表しました。国内でも10月22日にJPCERT/CCが注意喚起を行っています。
PHPは、WordPressをはじめとする多くのWebサイトで使われているプログラムの実行環境です。WordPress本体やプラグインが最新版でも、サーバー側のPHPが古ければ今回の脆弱性が残っている可能性があります。
「ホームページを管理会社に任せている」「レンタルサーバーを利用している」という企業も、まずは利用中のPHPの状態を確認しましょう。この記事では、専門知識がない方にもわかるように、影響範囲とエックスサーバーでの確認方法、更新時の注意点を説明します。
まず確認したい3つのこと
- 自社サイトが利用するPHPのバージョンと修正状況を確認する。
- 未対応の場合は、バックアップと互換性を確認したうえで、速やかに更新する。
- 更新だけで過去の侵害が否定されるわけではないため、必要に応じてログなども調査する。
PHPに重大な脆弱性2件が見つかった
今回公表されたのは「CVE-2026-109618」と「CVE-2026-109619」です。どちらもPHP内部のメモリ処理に関係する問題で、悪用された場合、外部の攻撃者が認証なしでサーバー上のプログラムを不正に実行できる可能性があります。こうした問題は「リモートコード実行(RCE)の脆弱性」と呼ばれます。
PHP公式は、PHP-FPMやApacheのmod_phpなど、Webからのアクセスを処理する複数のPHP環境について警戒を呼びかけており、特にmod_phpを利用する環境のリスクを高く評価しています。ただし、PHPを使うすべてのサイトで被害が発生したという意味ではありません。サイトの構成や修正の適用状況によって判断が必要です。
PHPとは?WordPressとの関係
PHPは、ホームページの表示や問い合わせフォームなどの処理をサーバー側で動かすために使われるプログラミング言語です。会社のホームページで広く利用されているWordPressもPHPを利用しています。
WordPressとPHPは、更新する場所が異なります。
WordPress本体・テーマ・プラグインは、主にWordPressの管理画面から更新します。一方、PHPはレンタルサーバーやサーバー管理者が管理する実行環境です。そのため、WordPressをすべて更新しても、PHPの脆弱性が自動的に修正されるとは限りません。
悪用された場合に考えられる影響
サーバー上で不正なプログラムが実行された場合、攻撃者に与えられた権限やサーバーの構成によって、Webサイトの改ざん、データへの不正アクセス、悪意のあるファイルの設置などにつながるおそれがあります。
これは想定される影響の説明であり、今回の2件について、特定の企業が実際に被害を受けたと断定するものではありません。自社サイトが攻撃されたかどうかは、個別のログや動作状況を確認しなければ判断できません。
影響を受けるPHPと修正済みバージョン
2026年10月23日時点で、PHP公式が今回の2件の修正を含むバージョンとして案内しているのは、次の4つです。
| PHPの系列 | 修正済みバージョン | 確認のポイント |
|---|---|---|
| PHP 8.5 | 8.5.12以降 | 8.5.11以前は要確認 |
| PHP 8.4 | 8.4.27以降 | 8.4.26以前は要確認 |
| PHP 8.3 | 8.3.36以降 | 8.3.35以前は要確認 |
| PHP 8.2 | 8.2.35以降 | 8.2.34以前は要確認 |
PHP 8.1以前の系列は、PHP開発元による通常のサポートが終了しています。今回、一部の旧系列向けに限定的な修正が示されていますが、長期間使い続けることを前提としたものではありません。サポート期限を確認し、サポート中の系列への移行を検討してください。
注意:レンタルサーバーやOS提供元が独自に修正を適用する場合があります。また、管理画面で「8.3.x」などとしか表示されないこともあります。この場合は、画面の数字だけで未修正・修正済みと断定せず、サービス提供元の案内やサポート窓口で確認してください。
エックスサーバーでPHPのバージョンを確認する方法
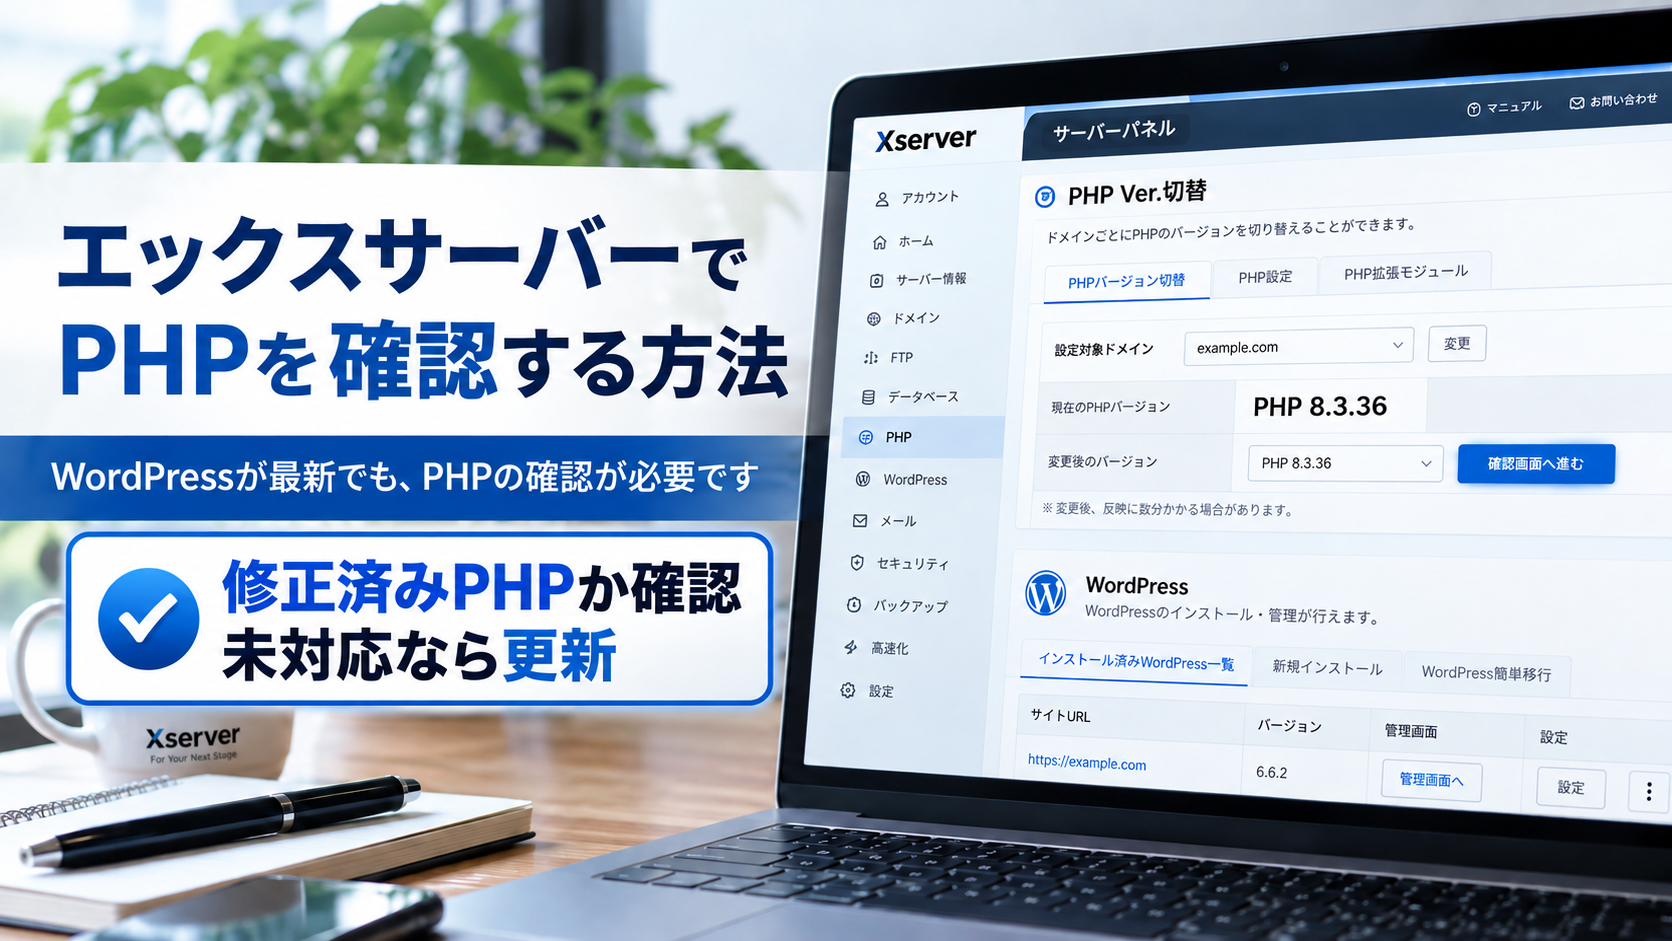
エックスサーバーを利用している場合は、サーバーパネルの「PHP Ver.切替」から、ドメインごとの設定を確認できます。以下はエックスサーバーの公式マニュアルに基づく手順です。
- サーバーパネルにログインするエックスサーバーのサーバーパネルへアクセスします。ログイン先が異なる場合は、契約時の案内から開いてください。
- 「PHP Ver.切替」を開くサーバーパネルのメニューから該当機能を選択します。
- 確認するドメインを選ぶ新しい画面では対象ドメインの右側の編集アイコンを選び、現在の設定を確認します。旧画面では表示や操作が異なる場合があります。
- PHPの系列と修正状況を照合する「8.3.x」などの表示だけでは今回の修正番号までわからない場合があります。エックスサーバーの告知やサポート情報をあわせて確認します。
確認のみであれば、必ずしも設定変更は必要ありません。現在のバージョンを確認することと、実際に変更することは別の作業です。表示される選択肢が修正済みか判断できない場合は、いったん変更をせずサーバー提供元へ問い合わせてください。
エックスサーバーの10月19日更新案内について
エックスサーバーが10月9日に公表した案内では、10月19日に実施する更新先としてPHP 8.2.34/8.3.35/8.4.26/8.5.11が示されています。これらの番号は、今回10月21日に公表された脆弱性の修正済み番号より前のものです。「10月19日に更新済み」という案内だけでは、今回の修正が適用済みとは判断できません。ただし、この告知はその後の適用状況を示すものではありません。現在の対応状況は提供元へご確認ください。
PHPを更新する前後に注意したいこと
PHPの更新は重要ですが、古いWordPressテーマやプラグイン、独自開発のフォームなどが新しいPHPに対応していない場合、表示や動作に不具合が生じることがあります。次の順番で対応するのが基本です。
対応を後回しにしない:互換性の確認を理由に脆弱な状態を長期間放置することは避けましょう。更新できない場合は、提供元に一時的な緩和策や代替手段を確認してください。ただし、緩和策だけで今回の問題を完全に解決できるとは限りません。
修正済みPHPへの更新だけで、安全が証明されるわけではない
ここは特に重要です。現在のPHPを修正済みバージョンにしても、更新前に不正なアクセスがなかったことまで証明できるわけではありません。JPCERT/CCも、速やかな更新とともに、必要に応じて侵害の有無を調べるよう呼びかけています。
サーバー管理者や保守会社は、WebアクセスやPHPのエラーに関するログ、不審なファイル、想定外の外部通信などを確認します。今回の脆弱性に関連しては、不自然なCookie、特定の形式のHTTPリクエスト、PHPの異常終了なども調査対象として示されています。
ただし、痕跡が見つからなくても侵害がなかったと断定できない場合があります。改ざんの疑い、不審なファイル、身に覚えのない管理者アカウントなどがある場合は、ログを消したり、証拠を上書きしたりする前に保守会社やセキュリティの専門家へ相談してください。
中小企業が今、優先して行うべきこと
ホームページの管理担当者へ確認する項目
- 「会社のホームページはPHPを使っていますか?」
- 「今回の2件(CVE-2026-109618/109619)への修正は適用済みですか?」
- 「WordPressだけでなく、PHPの更新状況も確認できていますか?」
- 「必要なバックアップと、更新後の動作確認はできますか?」
- 「不審なアクセスや異常の有無を確認する必要はありますか?」
担当者が不明な場合は、まずレンタルサーバーの契約情報や、ホームページ制作・保守会社を確認してください。大切なのは、「誰がPHPを管理し、今回の修正を確認するのか」を明確にすることです。
よくある質問
WordPressを最新版にしていれば大丈夫ですか?
それだけでは判断できません。WordPress本体・テーマ・プラグインの更新とは別に、サーバー側のPHPについても修正状況を確認してください。
エックスサーバーで「PHP 8.3.x」と表示されています。修正済みですか?
「8.3.x」という表示だけでは細かな修正番号がわかりません。今回のPHP 8.3系列の修正済みバージョンは8.3.36以降ですが、提供元のパッチ適用状況も含めて確認してください。
PHPを更新したら、過去の攻撃もなかったことになりますか?
いいえ。更新は今後の悪用リスクを減らすための対策です。更新前に侵害がなかったかどうかは別途の確認が必要です。
自社にIT担当者がいない場合はどうすればよいですか?
レンタルサーバー会社やホームページの保守会社へ、今回のCVE番号と利用ドメインを伝え、修正状況の確認と必要な対応を相談するのが確実です。管理画面の内容が不明なまま変更する必要はありません。
PHP・WordPressの安全性が心配な場合は、ITAへご相談ください
「自社のホームページが対象かわからない」「PHPの更新でサイトが止まらないか心配」「制作会社との契約が終わり、管理担当者がいない」――そのようなお悩みはありませんか。
株式会社ITAでは、八王子市周辺の中小企業に向けて、Webサイトの運用やセキュリティの確認を含むIT顧問サービスをご案内しています。まずは現在の管理状況やお困りごとをお聞かせください。
参考:公式情報
- PHP公式(2026年10月21日):Security advisory: Critical remote code execution vulnerabilities, update now
- JPCERT/CC(2026年10月22日):PHPにおける複数の脆弱性に関する注意喚起
- エックスサーバー公式:PHPのバージョンについて
- エックスサーバー公式(2026年10月9日):PHP 8.2〜PHP 8.5 アップデートのお知らせ
本記事は2026年10月23日時点で確認できる公開情報に基づいています。修正状況や管理画面の仕様は変更される可能性があるため、実際の作業時は各提供元の最新案内もご確認ください。