「同じパスワードを使い回さないでください」
セキュリティ対策として、一度は聞いたことがある言葉ではないでしょうか。
しかし実際には、パスワードの使い回しはなかなか減っていません。
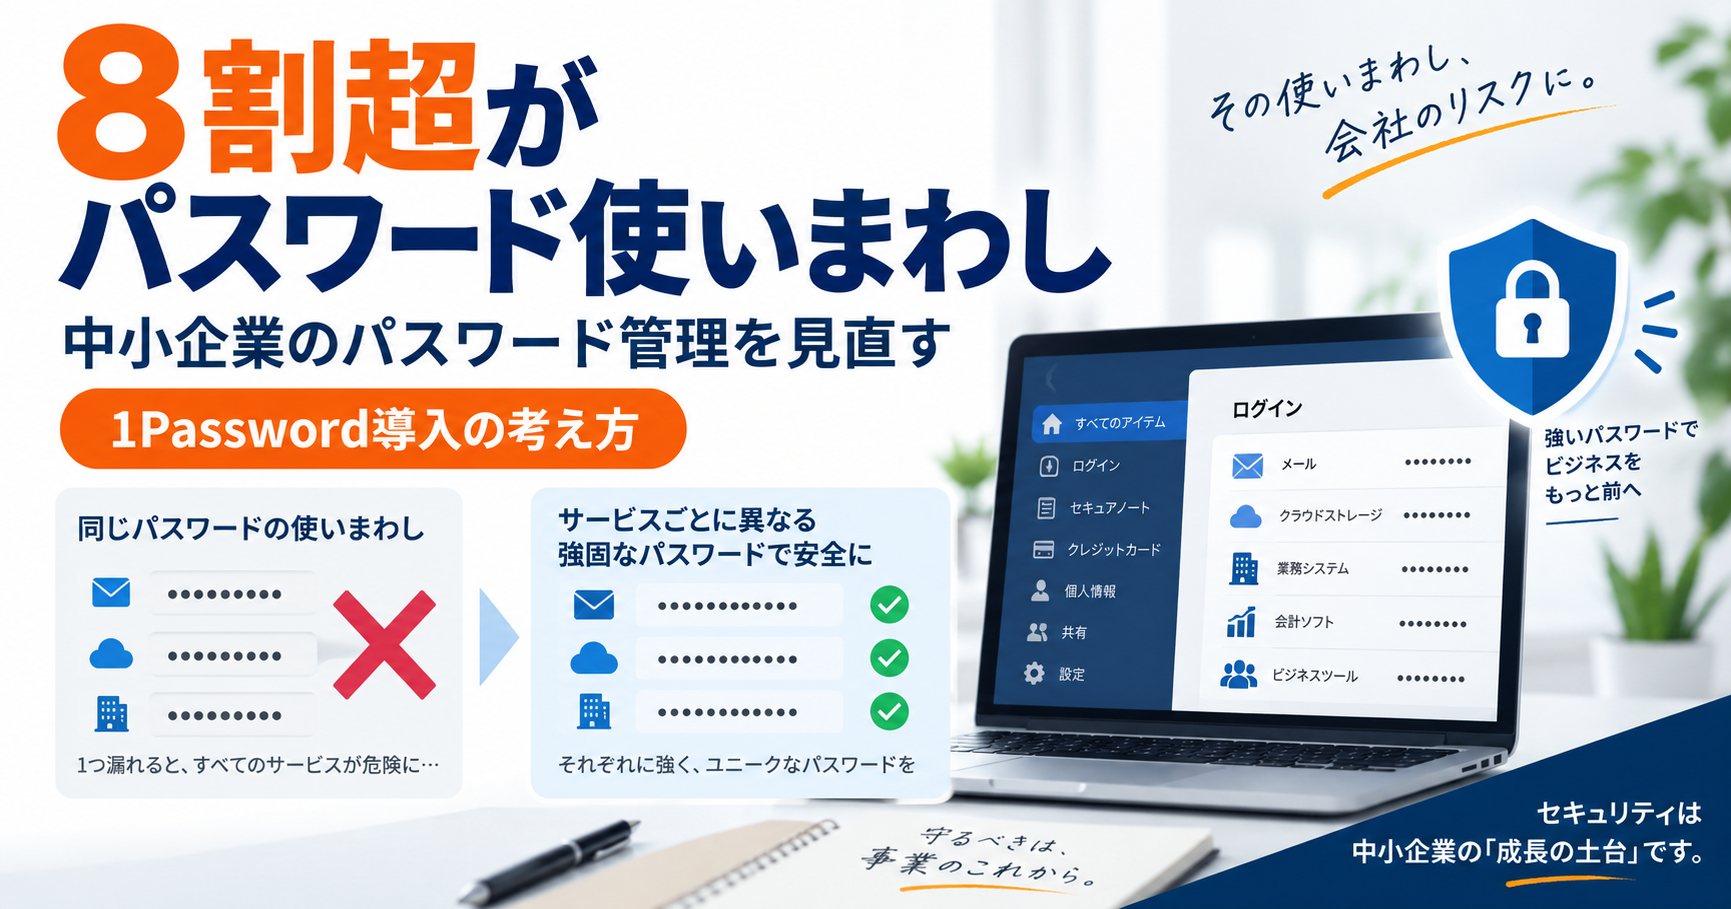
AZWAYが20~60代の300人を対象に2026年6月に実施した調査では、何らかの形でパスワードを使い回している人は84.3%でした。
さらに注目したいのが、その理由です。使い回しをやめられない理由で最も多かったのは、「覚えきれない」48.0%でした。
この結果を見ると、パスワードの使い回しを単純に「利用者のセキュリティ意識が低いから」と考えるだけでは、問題の本質を見誤る可能性があります。
メール、Microsoft 365、Google Workspace、会計ソフト、ネットバンキング、通販サイト、SNS、Webサイトの管理画面、ルーター、NASなど、仕事で使うサービスや機器は増え続けています。
それぞれに異なるパスワードを設定し、そのすべてを人間が覚える。この管理方法そのものに、すでに無理があるのではないでしょうか。
この記事では、パスワード管理を「社員が覚えるもの」から「会社が仕組みで管理するもの」へ変える考え方と、その具体的な選択肢の一つとして1Passwordを紹介します。
※本記事は2026年9月時点で公開されている調査・各機関・各社の情報をもとに作成しています。製品仕様やサービス内容は変更される場合があります。
この記事の結論
パスワードの使い回しを社員の注意力だけで防ぐのではなく、「使い回さなくても困らない仕組み」を会社側で用意することが重要です。
サービスごとに異なるパスワード、パスワードマネージャー、多要素認証(MFA)、会社側の権限管理を組み合わせて運用します。
パスワードを使い回している人は8割を超える
AZWAYの「パスワード管理に関するアンケート」では、パスワードの使い回しについて次の結果が出ています。
| 回答 | 割合 |
|---|---|
| 2~3パターンを使い分けている | 54.3% |
| 重要なサービスだけ別にしている | 19.3% |
| ほぼ全サービスで同じパスワード | 10.7% |
| すべて異なるパスワード | 15.7% |
上の最初の3項目を合計すると、84.3%が何らかの形でパスワードを使い回していることになります。
管理方法についても、「頭で記憶している」が43.0%で最多でした。また、「パスワードを忘れてログインできなくなった経験がある」と回答した人は79.0%、不正アクセス・乗っ取り被害の経験がある人も10.3%いました。
調査データを見るときの注意点
この調査は20~60代の300人を対象とした一般調査です。「中小企業の84.3%がパスワードを使い回している」という意味ではありません。
パスワードを使い回すと何が起きるのか
パスワードの使い回しが問題になる大きな理由の一つが、一つのサービスから漏えいした認証情報が、別のサービスへの不正ログインに使われる可能性があることです。
例えば、あるWebサービスからメールアドレスとパスワードが漏えいしたとします。
その人がMicrosoft 365、Google、通販サイト、SNSなどでも同じメールアドレスとパスワードを使っていれば、攻撃者は同じ組み合わせを他のサービスでも試すことができます。
このように、漏えいした認証情報を別のサービスへ試す攻撃は、一般に「パスワードリスト型攻撃(credential stuffing)」と呼ばれます。
NIST(米国国立標準技術研究所)も、サービスごとに異なるパスワードを使うことが、このような攻撃への対策として重要であると説明しています。
危険だと分かっていても使い回す最大の理由は「覚えきれない」
ここが、今回の記事で最も重要なポイントです。
パスワードの使い回しが危険だという話は、以前から繰り返し伝えられてきました。それでも使い回しがなくならない背景には、人間が管理しなければならないパスワードの数が増えすぎているという問題があります。
会社では、例えば次のようなサービスや機器で認証情報が必要になります。
- Microsoft 365・Google Workspace
- 会計・給与ソフト
- オンラインバンキング・法人カード
- ECサイト・SNS
- ホームページ・レンタルサーバー・ドメイン管理
- 複合機・NAS・Wi-Fiルーター
- バックアップ・リモート接続・各種クラウドサービス
これらすべてについて、「他と違う強いパスワードを設定し、忘れずに管理してください」と人間に要求すれば、管理負担は当然大きくなります。
その結果、「いつものパスワードの末尾だけ変える」「2~3種類を使い回す」「スマートフォンのメモへ書く」「Excelへまとめる」といった運用になりやすくなります。
問題の本質
社員が安全に管理したくないのではありません。
人間の記憶をパスワード管理システムとして使っていること自体に限界があります。
会社のパスワード管理は個人より複雑になる
個人のパスワード管理であれば、基本的には自分だけが使います。しかし会社では、複数人で利用する認証情報や、担当者の変更が発生します。
共有する認証情報がある
会社では、例えば次のようなケースがあります。
- ホームページの管理画面を社長と担当者が利用する
- SNSを複数人で更新する
- 複合機やNASの管理者情報を外部IT会社とも共有する
- 経理関連の認証情報は経理担当者だけが利用する
- 経営上重要なアカウントは経営者だけが確認できるようにする
つまり法人では、単に「強いパスワードを作る」だけでは足りません。
誰が、どの認証情報へアクセスできるのかまで管理する必要があります。
異動・退職時の管理も必要になる
ゾーホージャパンが、業務でID・パスワードを使用する国内のビジネスパーソン1,219人を対象に行った「企業のパスワード管理に関する実態調査2026」では、業務用パスワードについて「一部で使い回している」が50.5%、「ほぼ同じパスワードを使っている」が14.4%で、合わせて約65%でした。
また、法人向けパスワード管理ツールは53.6%が未導入でした。
さらに、退職・異動時の共有アカウント管理について、「ほとんど行われていない」「分からない」「属人的で統一されていない」を合わせると51.2%に上り、過去3年以内に退職者のアカウントが共有状態のまま残っていた経験がある人も約11%いました。
ITmedia「企業のパスワード管理に関する実態調査2026」の紹介記事を確認する
IT担当者が急に退職した場合のアカウントや管理者権限の確認については、IT担当者が急に退職した時の対応|中小企業がまずやることでも詳しく解説しています。
「使い回さないで」と注意するだけでは解決しにくい
社員へのセキュリティ教育は必要です。
しかし、「パスワードを使い回さないでください」と伝えても、社員が管理しなければならないパスワードの数そのものは減りません。
ルールだけを厳しくして、人間側の負担をそのままにすると、運用が続かなくなる可能性があります。
パスワード管理でも大切なのは、「社員が間違えないようにする」だけではなく、「社員が無理をしなくても安全に運用できる仕組みを作る」ことです。
NISTは現在のガイドラインで、パスワードマネージャーや自動入力の利用を認めることを求めており、パスワードマネージャーは利用者がより強いパスワードを選ぶ可能性を高めるとしています。
社員教育だけに依存しないセキュリティ対策という考え方については、中小企業のサポート詐欺対策|1000万円被害から学ぶ7つの備えでも解説しています。
「覚える管理」から「仕組みで管理する」へ
会社のパスワード管理を改善するときは、次の4つを組み合わせて考えると分かりやすくなります。
1.サービスごとに異なるパスワードを使う
一つのサービスから認証情報が漏えいしても、他のサービスまで同じパスワードで突破されにくい状態を作ります。
2.パスワードマネージャーへ保存する
サービスごとの複雑なパスワードを、人間がすべて記憶する前提をやめます。パスワードマネージャーで生成・保存し、必要なときに自動入力する仕組みに変えます。
3.重要なアカウントにはMFAを設定する
強いパスワードを設定したうえで、重要なアカウントには多要素認証(MFA)も併用します。
CISA(米国サイバーセキュリティ・社会基盤安全保障庁)も、中小企業を含む企業向けにMFAの利用を推奨し、可能であればフィッシング耐性の高い認証方式を利用するよう案内しています。
CISA「Require Multifactor Authentication」を確認する
4.会社としてアカウントと権限を管理する
「誰がパスワードを知っているか」ではなく、会社として「誰にアクセス権を与えているか」を管理します。
サービスごとに異なるパスワード
+ パスワードマネージャー
+ MFA
+ 会社側の権限管理
この組み合わせで、パスワード管理を社員個人の記憶や注意力から、会社の仕組みへ移していきます。
その具体的な選択肢の一つが1Password
会社のパスワード管理を仕組み化する方法として、株式会社ITAでは1Passwordを有力な選択肢の一つと考えています。
1Passwordでは、サービスごとに異なるパスワードを生成・保存し、必要なときに自動入力できます。
法人利用では、それに加えて、保管庫(Vault)を使った情報共有や、ユーザー・グループごとのアクセス管理ができます。
また、1Password BusinessではBusiness Watchtowerレポートなどを利用し、組織内の弱いパスワード、使い回されているパスワード、侵害された可能性のあるパスワード、2要素認証が未設定の項目などを確認できます。
ここで重要なのは、1Passwordが単なる「パスワードを保存する箱」ではないということです。
法人では、誰がどの認証情報へアクセスできるかを整理するための管理基盤として利用できます。
1Passwordとトレンドマイクロ ID プロテクションの違いや、法人利用での機能・保管庫・権限管理については、IDプロテクションと1Passwordを比較|法人向けはどっち?で詳しく解説しています。
中小企業が1Password導入前に決めておきたい3つのこと
1Passwordは、契約して社員のパソコンへインストールすれば完成というものではありません。
1.何を管理するのか
まず、会社で利用しているサービスや管理者アカウントを棚卸しします。
Microsoft 365、Google Workspace、会計ソフト、Webサイト、レンタルサーバー、ドメイン、SNS、ネットワーク機器など、会社が保有するアカウントを把握します。
会社のアカウントやIT資産全体の棚卸しについては、IT資産管理とは?中小企業がパソコン・ソフト・アカウントを整理すべき理由も参考にしてください。
2.誰がアクセスするのか
すべてのパスワードを一つの「会社共有」保管庫へ入れて、全社員から見える状態にするのはおすすめしません。
経理、総務、Web・SNS、IT管理、経営者など、用途や役割に応じて必要な人だけがアクセスできるようにします。
1Password自身も、広範囲にアクセスできる汎用的な保管庫ではなく、用途を絞った保管庫を作り、必要な人へ選択的に共有することを推奨しています。
3.異動・退職・緊急時にどうするのか
社員が退職したら、1Password上のアクセス停止だけでよいのか、共有アカウントのパスワード変更も必要なのか。管理者が突然利用できなくなった場合、誰が復旧できるのか。
こうした運用をあらかじめ決めておくことが重要です。
導入で最も重要なこと
製品を導入することよりも、会社として継続できる運用を設計することが重要です。
こんな会社はパスワード管理を一度見直した方がよい
- 同じパスワードを複数のサービスで使っている
- ID・パスワードをExcelやスプレッドシートにまとめている
- 社員同士でメールやチャットを使ってパスワードを送っている
- ブラウザに保存されているが、会社として管理できていない
- 社長しか知らないパスワードがある
- 設定した業者しか知らない管理者パスワードがある
- 退職者が出たとき、どのパスワードを変更すればよいか分からない
- 共有アカウントを誰が利用できるのか把握できていない
- パスワードを忘れるたびに再設定している
- 「使い回さないように」と社員へ伝えているが改善しない
- パスワード管理の責任者が決まっていない
複数該当したからといって、必ず1Passwordを導入しなければならないわけではありません。
まず必要なのは、現在、会社のID・パスワードがどのように管理されているのかを把握することです。
そのうえで、現在の方法で問題ない部分は残し、管理が難しい部分だけ改善していく方法もあります。
まとめ|社員に覚えさせる管理から、会社が仕組みで管理する方法へ
パスワードの使い回しは、単純に「社員のセキュリティ意識が低いから」と片付けられる問題ではありません。
一般利用者300人を対象にしたAZWAYの調査では、84.3%が何らかの形でパスワードを使い回しており、使い回しをやめられない理由で最も多かったのは「覚えきれない」48.0%でした。
また、企業を対象にしたゾーホージャパンの調査でも、業務用パスワードを何らかの形で使い回している人は約65%でした。
この問題を「もっと注意して覚えてください」だけで解決しようとするのには限界があります。
パスワードの使い回しを社員の注意力だけで防ぐのではなく、「使い回さなくても困らない仕組み」を会社側で用意する。
サービスごとに異なるパスワードを使い、パスワードマネージャーで管理し、重要なアカウントにはMFAを設定する。そして、誰が何へアクセスできるのかを会社として管理します。
その具体的な選択肢の一つが1Passwordです。
ただし、本当に重要なのは1Passwordという製品を導入すること自体ではありません。
会社のパスワードや認証情報を、無理なく安全に管理できる状態を作ることが目的です。
よくある質問
Q1.会社では全社員が1Passwordを使う必要がありますか?
必ずしも全社員へ一律に導入する必要があるとは限りません。会社でどの社員がどの業務用アカウントを扱っているかを確認したうえで、認証情報を扱う社員を中心に導入範囲を検討します。
Q2.Excelでパスワードを管理してはいけませんか?
Excelそのものが直ちに危険という意味ではありません。ただし、会社の認証情報を管理する場合には、誰がファイルを見られるのか、コピーされた場合どうするのか、退職者のアクセスを止められるのか、といった問題も考える必要があります。IT機器や契約情報の台帳としてExcelを利用することと、実際のパスワードを組織的に管理することは分けて考えた方がよいでしょう。
Q3.ブラウザのパスワード保存ではだめですか?
個人で利用する場合には便利な機能ですが、会社全体で管理する場合には、社員や部署ごとのアクセス権、共有、異動・退職時の管理なども必要になります。複数人で会社の認証情報を管理する場合には、法人向けの管理機能を持つパスワードマネージャーを検討する価値があります。
Q4.1Passwordを導入すればパスワードの使い回しはなくなりますか?
ツールを導入しただけで自動的にすべて解決するわけではありません。既存の使い回しパスワードを変更し、社員が正しく利用できるようにしたうえで、保管庫やアクセス権を適切に設計する必要があります。
Q5.パスワードが全部違えばMFAは不要ですか?
不要ではありません。サービスごとに異なる強いパスワードを利用したうえで、重要なアカウントにはMFAも設定することをおすすめします。特にメール、クラウドストレージ、管理者アカウント、リモートアクセスなど、侵害された場合の影響が大きいアカウントでは優先して検討します。
Q6.パスキーが普及すれば1Passwordは不要になりますか?
パスキーに対応するサービスは増えていますが、2026年時点でもすべての業務サービスがパスキーだけで利用できるわけではありません。当面は、パスワード、パスキー、多要素認証、回復コードなど、複数の認証方法が混在すると考えられます。
あわせて読みたい記事
パスワード管理と一緒に見直したいIT管理
参考情報
- AZWAY:パスワード管理に関するアンケート
- ITmedia:企業のパスワード管理に関する実態調査2026
- NIST:SP 800-63B Digital Identity Guidelines
- CISA:Require Multifactor Authentication
- 1Password:Security best practices for 1Password Business
会社のパスワード管理を一度整理してみませんか?
パスワード管理では、ツールを導入するだけでなく、「何を管理するか」「誰に共有するか」「退職時にどうするか」まで含めた運用設計が重要です。
株式会社ITAでは、中小企業の現在のIT環境を確認したうえで、会社の規模や実際の業務に合わせて必要な改善方法をご提案します。
例えば、次のような場合にご相談いただけます。
- 会社のパスワードをExcelやメモで管理している
- 社長や特定の社員しか知らないパスワードがある
- 社員同士で同じID・パスワードを共有している
- 退職者が出たときの対応が決まっていない
- 1Passwordを会社へ導入したい
- 保管庫やアクセス権をどう分ければよいか分からない
- 社内に専任のIT担当者がいない
「1Passwordを導入すること」が目的ではありません。
会社のパスワードや認証情報を、無理なく安全に管理できる状態を作ることが目的です。
現在の運用を確認し、必要以上に複雑な仕組みにせず、実際に継続できるパスワード・IT管理体制をご提案します。