2026年に入り、企業や自治体を狙った不正アクセスや情報漏えいが相次いでいます。
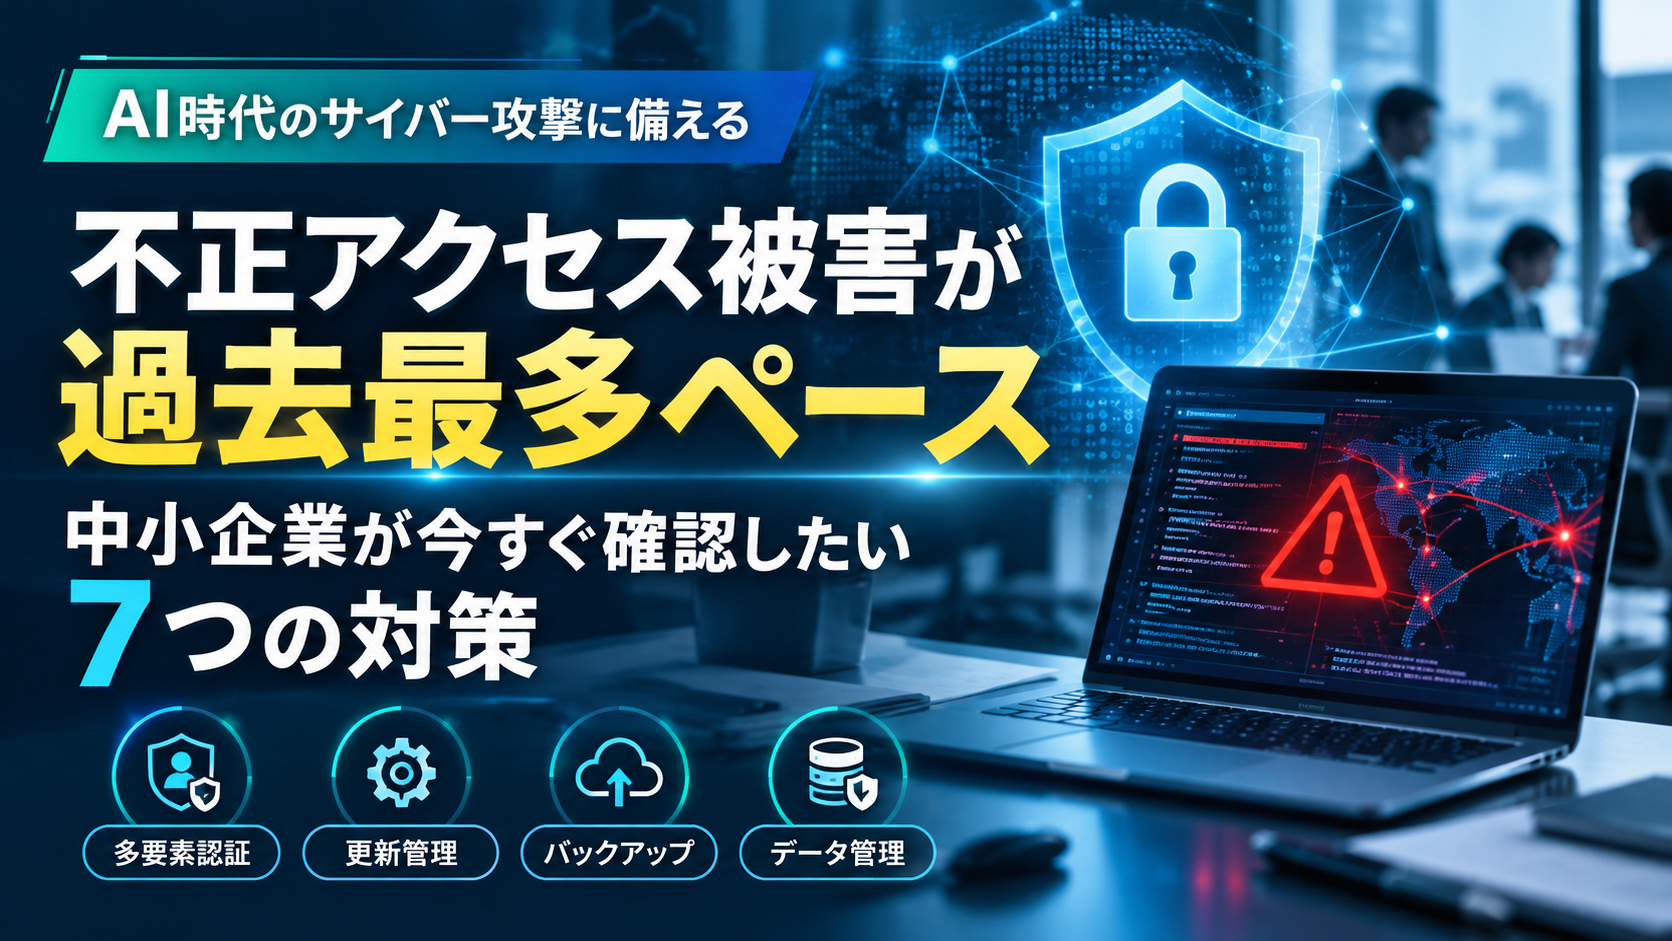
国内の企業・自治体が公表した不正アクセスなどの被害は、2026年9月末時点で600件に達し、2025年1年間の593件をすでに上回りました。
さらに10月には、MrMax、GMOリサーチ&AI、シチズン時計など、複数の企業から大規模な個人情報漏えいや不正アクセス被害が相次いで公表されています。
こうした状況を受け、内閣官房の国家サイバー統括室も2026年10月9日、不正アクセスによる情報漏えいなどを踏まえた注意喚起を公表しました。
では、IT担当者がいない、あるいはほかの業務と兼任している中小企業は、何から確認すればよいのでしょうか。
この記事では、最近の不正アクセス被害と政府の注意喚起を踏まえながら、中小企業が優先して確認したいセキュリティ対策を7つに整理します。
※本記事は2026年10月11日時点で公表されている情報をもとに作成しています。
まず結論|中小企業が優先して確認したいのは3つです
中小企業のセキュリティ対策で、最初に優先したいのは次の3点です。
- Windows・ルーター・NAS・VPN・Webサイトなどを最新の状態に保つ
- メールやクラウドサービス、管理者アカウントに多要素認証を設定する
- バックアップが正常に取得され、実際に復元できることを確認する
高価なセキュリティ製品を導入する前に、まず会社で使っているIT機器、アカウント、データ、バックアップの状態を把握することが重要です。
2026年の不正アクセス被害は9月末で600件
サイバーセキュリティ会社のトレンドマイクロによる集計では、2026年に国内企業や自治体が公表した不正アクセスなどの被害は、9月末時点で600件に達しています。
これは2025年1年間の593件をすでに上回る数字です。
同じ集計方法では2024年の644件が最多とされていますが、2026年は9月末の段階ですでに600件に達しており、過去最多を上回るペースで推移しています。
さらに、近年は特定の企業を人が一社ずつ狙うだけではなく、インターネット上に公開されているシステムや機器の弱点を機械的に探す攻撃もあります。
そのため、
「うちは小さな会社だから狙われない」
という考え方だけでは十分な対策になりません。
2026年10月に相次いだ不正アクセスの事例
今回の問題を考えるうえで参考になるのが、2026年10月に相次いで公表された不正アクセス事案です。
| 企業・サービス | 公表された内容 | 中小企業にも関係するポイント |
|---|---|---|
| MrMax | 最大1,735,154人の会員について、氏名、メールアドレス、電話番号などが流出した可能性 | インターネット上で提供しているサービスやソフトウェアの管理 |
| GMOリサーチ&AI「infoQ」 | 最大948,498件の個人情報が流出。ポイントの不正交換も確認 | 使用しているソフトウェアの脆弱性管理 |
| シチズン時計 | 委託先のシステムへの不正アクセスにより、約10万人分の問い合わせ情報が漏えいした可能性 | 自社だけではなく委託先を含めた情報管理 |
ここで注目したいのは、被害の形が一つではないことです。
自社のWebシステム、利用しているソフトウェア、委託先のシステムなど、会社の情報はさまざまな場所に存在しています。
そのためセキュリティ対策では、
「会社のパソコンにウイルス対策ソフトを入れているから大丈夫」
だけではなく、会社が利用しているIT環境全体を見る必要があります。
不正アクセスとは何か
不正アクセスとは、正当な権限を持たない第三者が、企業のサーバー、クラウドサービス、Webシステム、ネットワーク機器などへ侵入したり、本来利用できない情報や機能へアクセスしたりすることです。
IDやパスワードの不正利用だけでなく、ソフトウェアの脆弱性、設定ミス、管理されていない機器やアカウントなどが侵入口になることもあります。
侵入された結果、個人情報や機密情報の漏えい、データの改ざん、サービス停止、ランサムウェア感染などにつながる可能性があります。
政府が企業に求めた3つの重点対策
相次ぐ情報漏えいを受け、国家サイバー統括室は2026年10月9日、特に大量の個人情報や機微な情報を扱う事業者に対し、セキュリティ対策の徹底を求めました。
主なポイントは次の3つです。
- Webシステムの脆弱性への対策
- 委託先を含めたサプライチェーン全体の安全確保
- 保有しているデータの適切な管理
Webシステムについては、インターネットに公開されている以上、
「いつ攻撃を受けてもおかしくない」
という前提で管理する必要があるとされています。
OSやミドルウェア、CMS、アプリケーションへのセキュリティ更新の適用、サポートが終了した製品を使わないこと、不要なシステムやサービスを停止すること、多要素認証を利用することなどが挙げられています。
また、侵入を完全に防ぐことは難しいという前提で、ログの保存、不審な通信の監視、インシデント発生時の対応体制を整えることも重要とされています。
今回の政府の注意喚起は、特に大量の個人情報などを扱う事業者を対象としたものですが、示されている対策の多くは中小企業の日常的なIT管理にもそのまま当てはまります。
なぜ中小企業も不正アクセス対策が必要なのか
大規模な情報漏えいがニュースになると、
「大企業だから狙われたのではないか」
と感じるかもしれません。
しかし、サイバー攻撃では会社の知名度だけが判断基準になるわけではありません。
インターネット上に公開されたシステム、更新されていないVPN機器、古いルーター、弱いパスワード、不要になったアカウントなどを機械的に探して攻撃するケースもあります。
中小企業で特に注意したいのは、「誰も管理していないIT」が残ってしまうことです。
以前設置したルーターやNAS、VPN、古いパソコン、退職者のアカウント、使わなくなったクラウドサービスなどがその代表例です。
導入した当時は問題がなくても、その後更新されずに使い続けていれば、時間の経過とともにリスクが高まることがあります。
中小企業が今すぐ確認したい7つのセキュリティ対策
-
Windowsやソフトウェア、ネットワーク機器を更新する
まず確認したいのがアップデートです。
WindowsやOfficeだけでなく、ルーター、VPN機器、NAS、Wi-Fi機器、WebサイトのCMSやプラグインなども対象です。
脆弱性が公表された後、短期間で攻撃に悪用される場合があります。
特にインターネットからアクセスできる機器やシステムは、更新状況を定期的に確認することが重要です。 -
サポートが終了した機器やソフトを残さない
正常に動いているから安全とは限りません。
メーカーのサポートが終了した製品では、新しい脆弱性が発見されても修正プログラムが提供されないことがあります。
古いOS、パソコン、ルーター、NAS、業務ソフトなどが残っていないか、一度棚卸ししておきましょう。
-
パスワードだけに頼らず多要素認証を利用する
メール、クラウドサービス、Webサイトの管理画面など、外部からログインできる重要なサービスには、多要素認証(MFA)を設定することが重要です。
同じパスワードを複数のサービスで使い回さないことも基本的な対策です。
退職者や異動した社員のアカウント、長期間使っていないアカウントも定期的に確認し、不要なものは停止します。
-
外部からアクセスできる機器やサービスを把握する
会社のネットワークには、外部から接続できる仕組みが存在することがあります。
VPN、リモートアクセス、NAS、監視カメラ、Webサーバーなどが代表例です。
重要なのは、
「インターネットから何にアクセスできる状態なのか」
を会社側で把握できていることです。現在使っていないサービス、ポート、通信設定などが残っている場合は、停止できないか確認します。
-
バックアップは「あるか」ではなく「戻せるか」を確認する
ランサムウェアや不正アクセスによってファイルが暗号化・削除された場合、バックアップは事業を再開するための重要な手段になります。
しかし、バックアップ装置が通常の社内ネットワークへ常時接続されている構成では、本体とバックアップの両方が被害を受ける可能性があります。
そのため、
- バックアップが正常に取得できているか
- バックアップ先まで同時に被害を受けにくい構成か
- 実際に必要なファイルを復元できるか
まで確認しておくことが重要です。
-
必要以上の個人情報やデータを保存しない
セキュリティ対策というと、
「侵入させないこと」
に目が向きがちです。しかし、万一侵入された場合に備えて、
「盗まれる可能性のある情報そのものを減らす」
という考え方も重要です。業務上すでに必要のない個人情報、古い問い合わせ情報、不要になったファイルなどを長期間残していないか確認します。
アクセス権限についても、その社員が本当にそのデータを見る必要があるのか定期的に確認しましょう。
-
被害が起きたときの連絡先と対応方法を決めておく
どれだけ対策をしても、サイバー攻撃を100%防ぐことは困難です。
そこで重要になるのが、
「侵入されないこと」
だけではなく、
「侵入された後に被害を広げないこと」
です。最低限、
- 最初に誰へ連絡するのか
- どの機器をネットワークから切り離すのか
- 取引先や顧客への連絡を誰が判断するのか
- バックアップからどのように復旧するのか
を決めておくだけでも、実際に問題が発生した際の混乱を減らすことができます。
AIによってサイバー攻撃はどう変わるのか
今回報じられている600件すべてが、AIによる攻撃という意味ではありません。
一方で、サイバーセキュリティの専門家からは、AIが自動的に攻撃したとみられる痕跡が一部で確認されているとの指摘も出ています。
生成AIなどを利用することで、攻撃対象の調査、文章作成、プログラム作成など、これまで一定の知識や時間が必要だった作業の一部を効率化できる可能性があります。
その結果、今後考える必要があるのは、攻撃の「高度化」だけではありません。
多くの企業やシステムを自動的に調査し、弱点が見つかったところから攻撃するといった「大量化」のリスクもあります。
「有名な会社ではないから狙われない」という考え方は、今後さらに通用しにくくなる可能性があります。
特定の会社名を狙うのではなく、インターネット上から機械的に脆弱なシステムを探す攻撃では、会社の規模そのものは防御になりません。
委託先やクラウドサービスも含めて考える
現在のサイバーセキュリティでは、自社だけを守れば終わりとは限りません。
シチズン時計の事例では、自社システムではなく、問い合わせ受付業務で利用していた委託先のシステムへの不正アクセスによって、顧客情報が漏えいした可能性が公表されています。
このように、防御が比較的弱い委託先や取引先を経由して侵入する手法は、サプライチェーン全体の問題になります。
中小企業側も、
「自社は狙われるほど大きくない」
とは考えにくくなっています。
自社が大企業や取引先のサプライチェーンを構成する一社になることもあるためです。
今後は取引先から、セキュリティ対策、バックアップ、アカウント管理、情報管理などの状況について確認を求められる場面も増えると考えられます。
最初から完璧なセキュリティ対策を目指す必要はありません
ここまで読むと、
「全部やらなければならないのか」
と感じるかもしれません。
しかし、中小企業がいきなり大企業と同じ規模のセキュリティ体制を作る必要はありません。
まずは自社のIT環境を把握し、被害が発生した場合の影響が大きいところから順番に対策していくことが現実的です。
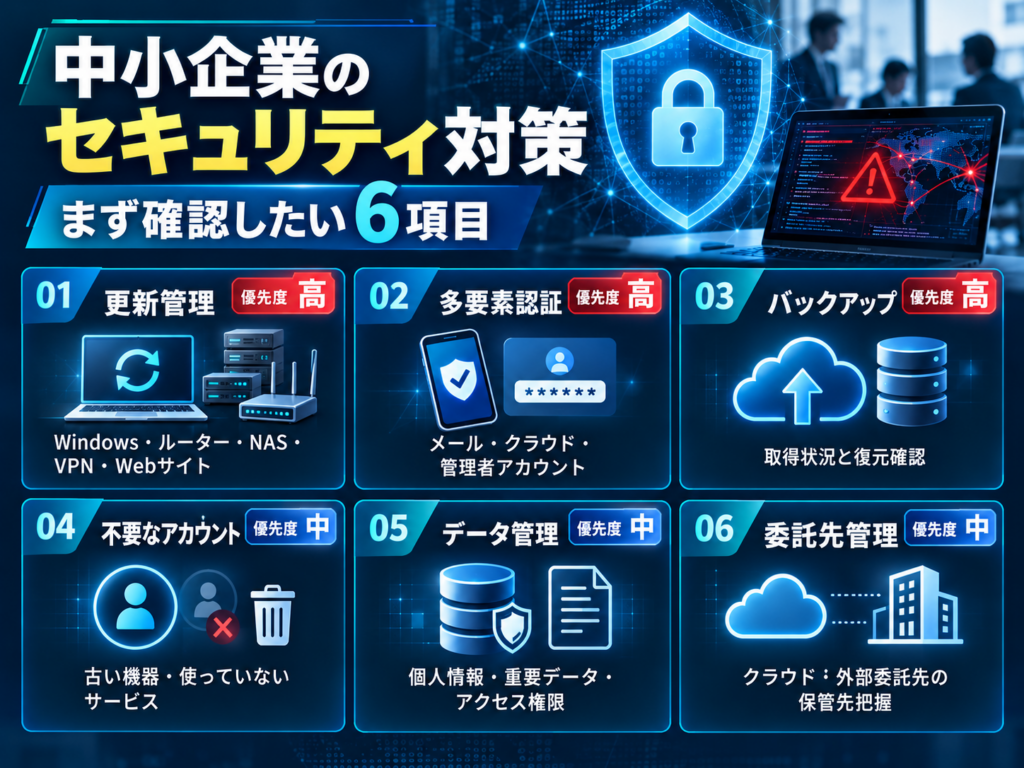
| 優先度 | 確認したいこと |
|---|---|
| 高 | Windows・ルーター・NAS・VPN・Webサイトなどが最新の状態か |
| 高 | メール、クラウドサービス、管理者アカウントに多要素認証が設定されているか |
| 高 | バックアップが正常に取得され、実際に復元できるか |
| 中 | 不要なアカウント、古い機器、使っていないサービスが残っていないか |
| 中 | 保存している個人情報や重要データ、アクセス権限が適切か |
| 中 | 委託先やクラウドサービスを含め、会社のデータがどこに保存されているか把握できているか |
セキュリティ対策は「特別な作業」ではなく日常のIT管理です
中小企業のセキュリティ対策というと、高価なセキュリティ製品や大規模なシステムを想像する方もいるかもしれません。
もちろん会社の規模や扱う情報によっては、専門的なセキュリティ製品やサービスが必要になる場合もあります。
しかし、その前に重要なのが日常のIT管理です。
- パソコンやソフトウェアを更新する
- ルーターやNASを管理する
- 不要なアカウントを停止する
- 多要素認証を設定する
- バックアップを確認する
- Webサイトを最新の状態に保つ
- 利用しているクラウドサービスを把握する
こうした管理を継続することが、セキュリティ対策の土台になります。
特にIT担当者がいない中小企業では、
「誰かが管理していると思っていた」
「導入した会社が今も管理していると思っていた」
という状態が起こりやすくなります。
まず必要なのは、新しい製品を購入することではありません。
現在会社で何を使っていて、誰が管理し、問題が起きたときにどう復旧するのかを把握することです。
中小企業の不正アクセス対策でよくある質問
Q. 小さな会社でもサイバー攻撃の対象になりますか?
はい。会社の規模や知名度だけでなく、インターネット上に公開されたシステムや機器の脆弱性を自動的に探す攻撃があります。
そのため、従業員数が少ない会社でも対策は必要です。
Q. 中小企業が最初にやるべきセキュリティ対策は何ですか?
まず、Windowsやネットワーク機器などの更新、多要素認証、バックアップの3点を確認することをおすすめします。
そのうえで、会社が利用しているIT機器、アカウント、クラウドサービス、保存データを棚卸しします。
Q. ウイルス対策ソフトが入っていれば十分ですか?
ウイルス対策ソフトは重要ですが、それだけで十分とは限りません。
ソフトウェアの脆弱性、盗まれたIDやパスワード、設定ミス、委託先からの情報漏えいなど、ウイルス対策ソフトだけでは防げないリスクもあります。
Q. バックアップを取っていればランサムウェア対策になりますか?
バックアップは重要な対策ですが、「取得できている」だけでは不十分です。
本体とバックアップが同時に被害を受けにくい構成になっているか、実際にデータを復元できるかまで確認しておくことが重要です。
Q. 社内にIT担当者がいない場合はどうすればよいですか?
まず現在のIT環境を棚卸しし、リスクの高いところから優先順位を付けます。
社内だけで判断や管理が難しい場合は、外部のIT担当者やIT顧問などを活用し、日常的な管理を継続できる体制を作る方法もあります。
まとめ|「侵入を防ぐ」だけではなく「事業を止めない」準備を
2026年は、国内企業や自治体における不正アクセス被害が過去最多を上回るペースで推移しています。
さらにAIの発達によって、今後はサイバー攻撃の高度化だけでなく、自動化や大量化が進む可能性も考えられます。
一方で、中小企業が最初から大規模なセキュリティシステムを導入する必要はありません。
まずは、
- 更新されていない機器がないか
- 外部からアクセスできるシステムは何か
- アカウント管理は適切か
- バックアップから復元できるか
- 重要なデータをどこに保存しているか
- 問題が起きたとき誰に連絡するか
を確認するところから始めてみてください。
セキュリティ対策は、一度設定して終わるものではありません。
「侵入を防ぐこと」に加えて、「万一侵入されても被害を広げず、できるだけ早く仕事を再開できること」まで考えておくことが、これからの中小企業にとって重要です。
自社のセキュリティ対策、どこから確認すればよいかわからない場合は
株式会社ITAでは、八王子市を中心に、IT担当者がいない中小企業向けのIT顧問・ITサポートを行っています。
パソコン、ネットワーク、バックアップ、メール、アカウント管理、セキュリティ、Webサイトなど、会社のIT環境全体を確認し、必要な対策を優先順位を付けながら整理します。
「セキュリティ製品を導入すること」からではなく、
「現在どのようなIT環境になっているのかを把握すること」
から相談できます。